AWS באזור תל אביב
השירותים המתארחים משתמשים ב־EC2 באזור il-central-1, בשירותי Docker ובאחסון מתמשך. התשתית משותפת והגישה מבוקרת ברמת האפליקציה; לא מוקצים שרת או קונטיינר נפרד לכל שיחה.
איך הפלטפורמה מתחברת ל־ERP שלכם, מפרידה הרשאות, שומרת על פרטי הגישה ומבקרת פעולות AI. סקירה מעשית לצוותי ה־IT ואבטחת המידע.
המשתמשים מגיעים לפלטפורמה דרך Cloudflare. ה־Gateway מגיע לשרת ה־Priority דרך החיבור שסוכם עם צוות ה־IT שלכם.
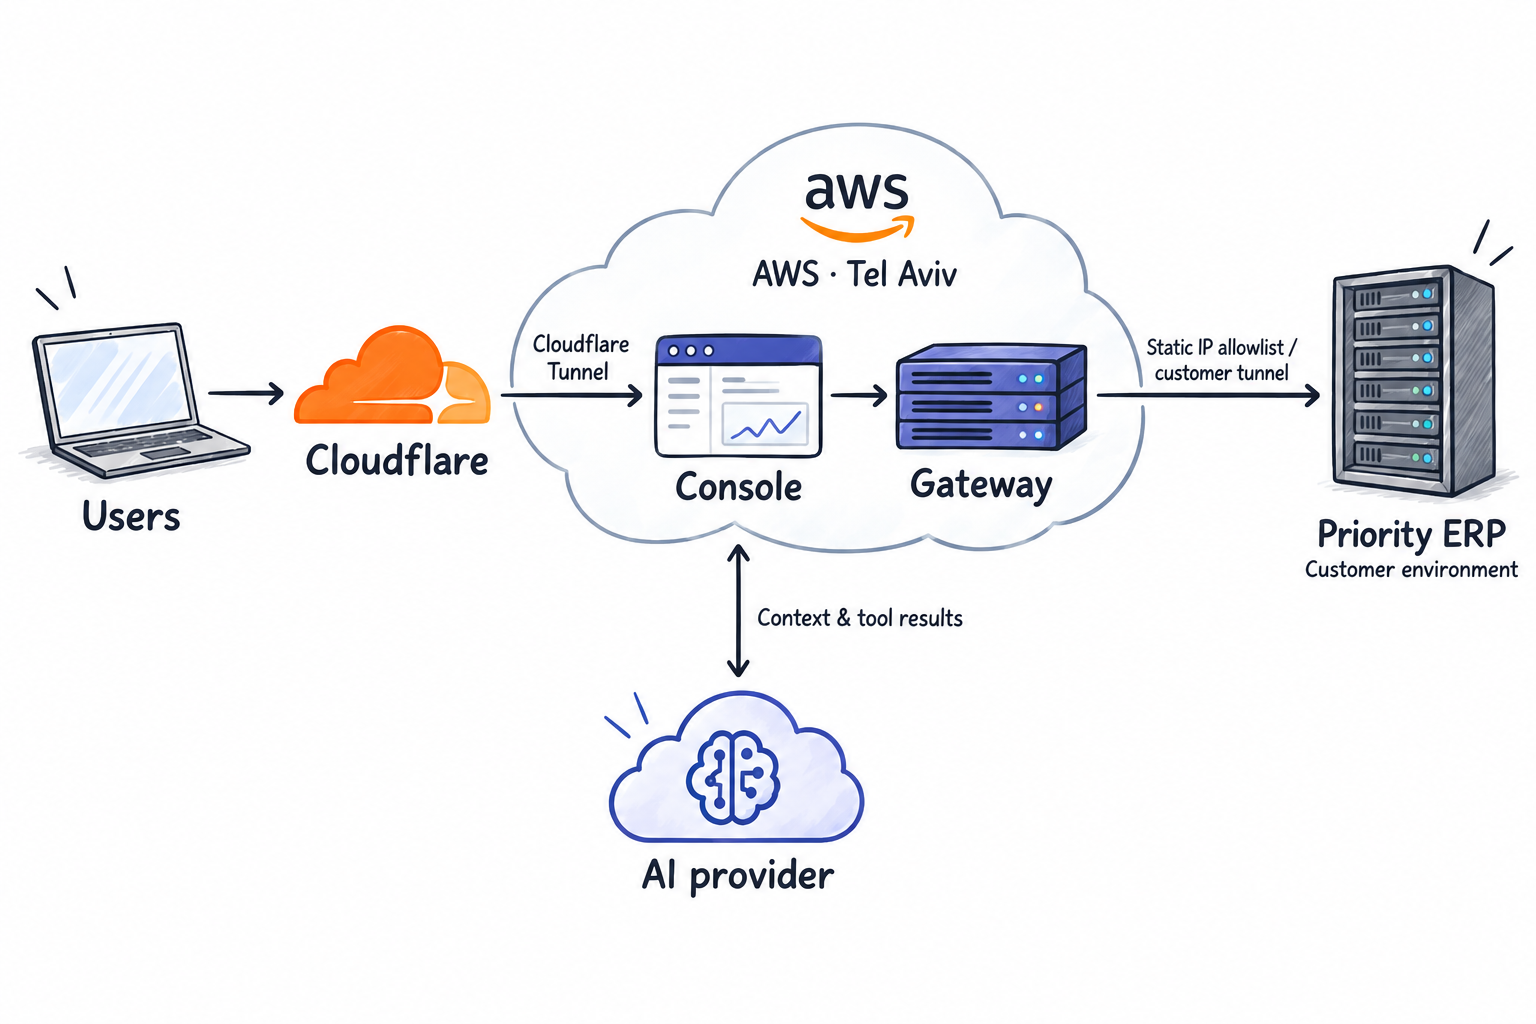
השירותים המתארחים משתמשים ב־EC2 באזור il-central-1, בשירותי Docker ובאחסון מתמשך. התשתית משותפת והגישה מבוקרת ברמת האפליקציה; לא מוקצים שרת או קונטיינר נפרד לכל שיחה.
השרת יוצר מנהרה יוצאת. בתשתית הסטנדרטית פורטי ה־Web הציבוריים סגורים, והניהול מתבצע דרך AWS Systems Manager. כללי Access, WAF והגבלת קצב בקשות מוגדרים לפי כתובת השירות והפריסה. איך עובד Cloudflare Tunnel.
AWS Elastic IP מספק כתובת מקור קבועה לתעבורה מה־Gateway אל Priority. צוות ה־IT יכול לאשר אותה בחומת האש של Priority. הכתובת המאושרת נמסרת בהקמה; הרשאת הרשת מצטרפת לאימות המשתמשים ולהרשאות ה־ERP.
חיבור ה־HTTPS מהדפדפן מסתיים ב־Cloudflare, שמתחבר לשרת דרך המנהרה. התעבורה הפנימית עוברת ברשתות Docker פרטיות. לחיבור אל Priority יש הגדרות TLS נפרדות; יש לוודא אימות תעודת שרת בפריסה בפועל, במיוחד כשמשתמשים בתעודות פנימיות.
הכניסה ל־Console, ההרשאה למוצר וההרשאה ל־Priority נבדקות בנפרד. הכניסה לשירות המתארח משתמשת ב־Cognito; הגישה למוצרים מנוהלת דרך שירות הרישוי.
| אמצעי גישה | תפקיד | גבולות גישה ותוקף |
|---|---|---|
מפתח APIpk_ | מפתח רישוי וגישה חתום ל־Gateway. מכיל את זהות הלקוח, תאריך התפוגה והיכולות שהותרו. | מפתח לקוח יכול לכלול הגבלות על סביבות וחברות, והמפעיל יכול לבטל אותו. המפתח נפרד מזהות המשתמש ב־Priority שבאמצעותה מתבצעת הפעולה. |
טוקן חיבורgct_ | מייצג חיבור מאומת ל־Priority וזהות של משתמש או חשבון שירות. ה־Gateway יכול לפענח את פרטי הגישה הדרושים לקריאות ERP. | טוקן חתום, עם הצפנת AES-256-GCM לסיסמאות ולשדות הסודיים שבתוכו. פרטי החיבור שאינם סודיים נותרים קריאים. נבדקים התוקף וסטטוס הביטול, וכן השיוך למפתח כאשר הוא קיים; יש לשמור על הטוקן כולו כעל סיסמה. |
טוקן סשןgws_ | טוקן אטום שה־Gateway מנפיק לאחר כניסה ל־Priority, כאשר אימות באמצעות סשנים מופעל. | תוקף מרבי, תפוגה עקב חוסר פעילות, יציאה מפורשת ושמירת פרטי גישה מוצפנים בזיכרון התהליך. הפעלה מחדש של ה־Gateway מבטלת את הסשנים. פרטי סביבת החיבור נעולים; בחירת החברה כפופה להרשאות המפתח הרלוונטי. |
| MCP OAuth | טוקן גישה אטום וטוקן רענון מתחלף, שמונפקים לאחר אישור החיבור. | ההרשאה נקבעת דרך זהות החיבור שאושרה. אלה טוקנים נפרדים מ־gct_ וממזהה סשן התעבורה של MCP. |
| עוגיית סשן BFF | מאפשרת לדפדפן להשתמש באפליקציה שהשרת שלה מחזיק בפרטי הגישה ל־Gateway. | במצב Vercel BFF, עוגיית הסשן החתומה מוגדרת עם HttpOnly, Secure ו־SameSite=Strict. הדפדפן אינו מקבל את מפתח ה־Gateway או את טוקן החיבור של השרת. |
הזהות המבצעת תלויה במסלול. קריאות נתונים ב־OData וב־WebSDK משתמשות בפרטי הגישה שבבקשה או בזהות הטוקן המאומת. כשאין פרטי משתמש, הן פונות לברירת המחדל לכניסה של הסביבה, ולאחריה למשתמש ה־Master שלה. מטא־דאטה ופעולות שירות מוגדרות עשויים להשתמש ב־Master. ה־Gateway תומך בכתיבה מורשית לצד שאילתות SQLI לקריאה בלבד.
מפתח המפעיל מנהל את הגישה ל־Gateway. משתמש ה־Master של הסביבה הוא חשבון Priority נפרד, המשמש לפעולות מערכת ולהרצת SQLI עם בקרת הרשאות. מפתח API של לקוח אינו מזהה כשלעצמו את משתמש ה־ERP.
מסלול משתמש הקצה מקבל את הזהות מטוקן מאומת, מקבע את הסביבה והחברה, טוען הרשאות טפסים של המשתמש או הקבוצה ובודק את השאילתה המובנית. השאילתה שאושרה רצה דרך WCF באמצעות ה־Master של הסביבה; ההתחברות ל־WCF אינה נעשית כמשתמש הקצה.
מצב הבקרה האפקטיבי הוא off, shadow או enforce. רק מצב האכיפה הופך דחיית הרשאה לחסימה. כאשר הבקרה כבויה, אין להניח ש־SQLI מחיל את הרשאות הפונה ב־Priority. SQL גולמי למנהלים דורש הרשאה נפרדת.
הגישה לטפסים, השדות הפיזיים שהתגלו והקשרים הנתמכים מגבילים את השאילתה שנוצרת. הבקרה אינה משחזרת כל תנאי מסך, הגבלת רשומות או הרשאת שדה. אפליקציות שזקוקות להרשאות נתונים מצומצמות יותר דורשות בקרות נוספות שנבדקו בצד השרת.
למסלול Chat התפעולי יש פחות כלים מאשר ל־Dev או ל־App Generator. המגבלות נאכפות באפליקציה וגם מופיעות בהוראות העוזר.
בקשת כלי חוזרת לקונסול. האפליקציה בודקת אותה לפני ביצוע פעולה ב־ERP:
הגישה לשיחות מוגבלת לארגון ולמשתמש המאומתים. PostgreSQL תומך גם במדיניות הפרדת שורות לפי ארגון כאשר האכיפה מופעלת. למפעילים מורשים יש כלי בקרה לצורכי תמיכה וסקירה; בידוד שיחות אינו מונע ממנהלי הפלטפורמה גישה לשיחות שמורות.
ב־Chat התפעולי כלי Shell וכלי פיתוח של ישויות אינם זמינים. מנגנון ההרשאות בודק קריאות לכלים ומבקש אישור לפעולות שמשנות נתונים ב־ERP. כתיבה דרך מסכי Priority שומרת על הבדיקות והטריגרים העסקיים שלהם. ל־Dev ול־App Generator יש יכולות ומדיניות אישורים שונות.
ה־Console המתארח שומר את סודות החיבור מוצפנים ומעביר אותם ל־Gateway מצד השרת. הם אינם נמסרים לדפדפן כהגדרות של Chat. זה שונה מלקוח MCP חיצוני או מאפליקציה עצמאית שמקבלים במכוון טוקן גישה משלהם.
ספק ה־AI שהוגדר מעבד את הבקשות, הקשר השיחה, הקבצים שצורפו ותוצאות ה־ERP הרלוונטיות. השיחות נשמרות גם בפלטפורמה. אירוח הפלטפורמה בישראל אינו מעיד שכל עיבוד המידע אצל ספק ה־AI נעשה בישראל.
תנאי השימוש בנתונים תלויים בחשבון המחובר. ה־Console יכול להשתמש בפרטי גישה ל־API או בפרטי מנוי נתמכים, בהתאם למדיניות הפריסה. יש לוודא את הגדרות האימון, משך שמירת המידע ומיקומי העיבוד של החשבון והשירות. הסקירה אינה מבטיחה באופן גורף שאין שימוש לאימון או שאין שמירת מידע אצל הספק.
שכבת Backend for Frontend, או BFF, מחזיקה בפרטי הגישה ל־Gateway ומעבירה בקשות מותרות. הבקרות תלויות במצב הפריסה שנבחר.
pk_ ו־gct_ בשרת. בודק סשן, מקור, נתיב ושיטת בקשה.בקשה מותרת עם pk_ / gct_ אל ה־Gatewaypk_ / gct_המפתח מעניק גישה ל־Gateway; טוקן החיבור מייצג את החיבור ל־Priority. במצב זה שניהם נשארים בשרת ה־BFF.gws_אפליקציות עם כניסה אישית ל־Priority יכולות להשתמש בטוקן סשן של ה־Gateway. הוא שונה מעוגיית ה־BFF, עם תפוגה וניתוק משלו.הפונקציה שפורסמה שומרת את טוקן החיבור, מפתח ה־Gateway המוגבל וסוד חתימת הסשנים במשתני סביבה בצד השרת. שדות פרטי הגישה בהגדרות הדפדפן ריקים. ה־Proxy בודק מקורות בקשה, נתיבים ומתודות מותרים, ודוחה ניסיונות להחליף את חיבור ה־Gateway שהוגדר.
מצב איש קשר מאמת סיסמה ומנפיק עוגיית סשן. מצב עובד מספק זיהוי ללא סיסמה; אפליקציה שהוגדרה ללא כניסה היא ציבורית. יש להתאים את הבחירה למידע שהאפליקציה חושפת.
ה־BFF של Vercel מבקר כניסה ונתיבי API; הוא אינו אוכף סינון שורות לפי לקוח או ספק. אפליקציה שבה כל משתמש רשאי לראות רק את הרשומות שלו דורשת הרשאות נתונים מאומתות בצד השרת. סינון בדפדפן אינו גבול הרשאה.
אפליקציות שבהן כל אדם נכנס עם משתמש Priority יכולות להשתמש בסשן Gateway אישי. לפריסות IIS BFF יש מימוש והגדרות נפרדים. יש לבדוק את האירוח, התנהגות הסשנים והרשאות הנתונים של האפליקציה שנוצרה בפועל.
בדיקות בפרסום: תהליך הפרסום מסיר ערכי סודות מוכרים ממשתני בניית הממשק וסורק קובצי טקסט לפני הפרסום ואחריו לאיתור פרטי גישה חשופים. הבדיקות משלימות סקירת קוד; הן אינן מזהות כל ייצוג מקודד אפשרי של סוד.
סודות הפריסה נמשכים מ־AWS Systems Manager Parameter Store ומועמדים לרשות השירותים המורשים דרך הגדרות זמן הריצה. סודות החיבור של Chat מוצפנים באחסון. מנגנון ההצפנה יכול להשתמש במפתח המנוהל בשרת או ב־AWS KMS, לפי הגדרות הפריסה.
הפלטפורמה שומרת שיחות, רשומות תפעוליות ומטא־דאטה של חיבורים. תשתית ה־Gateway מגדירה כונני EBS מוצפנים. שיחות ופלטי אבחון עלולים לכלול מידע עסקי; יש להסכים על תקופות שמירה, מחיקה וגישת מפעילים לשירות שבו משתמשים.
תצורת AWS שבמאגר שולחת לוגים של ה־Gateway ל־CloudWatch, כולל מדדי תהליכי העבודה ואירועי הרשאה של SQLI. חלק מבקשות התעבורה המוצלחות של MCP אינן נרשמות בלוג הבקשות הראשי. יש לבדוק בסביבת הפריסה את השחרת המידע הרגיש, משך השמירה וההתראות; הלוגים והשיחות השמורות אינם יומן ביקורת מלא וחסין שינויים.
תשתית ה־Gateway מגדירה צילום מצב יומי של כונן הנתונים ושמירה של 14 צילומי מצב. המדיניות הזאת אינה מכסה כשלעצמה את כל מסדי הנתונים של המוצרים ואינה התחייבות לזמן התאוששות. כיסוי הגיבוי ונהלי השחזור נקבעים לכל פריסה.
הסקירה מתארת את הארכיטקטורה שנבדקה ואת הבקרות הנתמכות. בדיקת פריסה מאשרת אילו הגדרות פעילות בארגון שלכם.